Google corta laços com fabricante que transformou 1.3 milhão de TV boxes em botnet
Videostrong, da China, instalou backdoor de fábrica e vendeu acesso a criminosos, diz o Google.
Em 30 segundos
- Google diz que a Videostrong instalou de propósito um backdoor em 1.3 milhão de aparelhos.
- Empresa foi banida de fabricar ou vender aparelhos Android certificados.
- Botnet fazia fraude de anúncios, roubo de dados e roteava tráfego sem autorização.
- A maioria era TV box, mas havia aparelhos de telemedicina, karaokê e painéis digitais.
O Google afirma que uma de suas parceiras de fabricação do Android transformou 1.3 milhão de aparelhos em uma botnet criminosa. A responsável seria a Videostrong Technology Co., sediada em Shenzhen, na China, com a qual o Google diz ter rompido relações.
Segundo a empresa, o esquema não foi um acidente nem uma falha explorada depois. O backdoor e a botnet foram desenvolvidos, instalados e operados de forma intencional, para obter lucro, com o acesso aos aparelhos infectados sendo vendido a grupos criminosos.
O que os aparelhos infectados faziam
Os donos usavam os aparelhos sem saber que eles atuavam para criminosos. Entre as atividades maliciosas estavam fraude de anúncios, extração de dados e roteamento de tráfego de rede não autorizado.
O Google explica que a Videostrong carregava nos aparelhos módulos de malware de parceiros criminosos. Esses módulos secundários fraudavam anúncios, colocavam os aparelhos em redes de proxies residenciais sem aviso e instalavam ainda mais malware.
Videostrong monetized the backdoor by selling access to criminal affiliates and loading those affiliates’ malware modules onto infected devices.
Google
Alcance maior que 1.3 milhão
O Google diz que também agiu para derrubar os domínios de comando e controle que operavam esses módulos de afiliados. Com isso, a empresa estima que vai cortar o acesso a pelo menos 10 milhões de outros aparelhos comprometidos, já que esses grupos criminosos usam outros canais de distribuição além dos aparelhos da Videostrong.
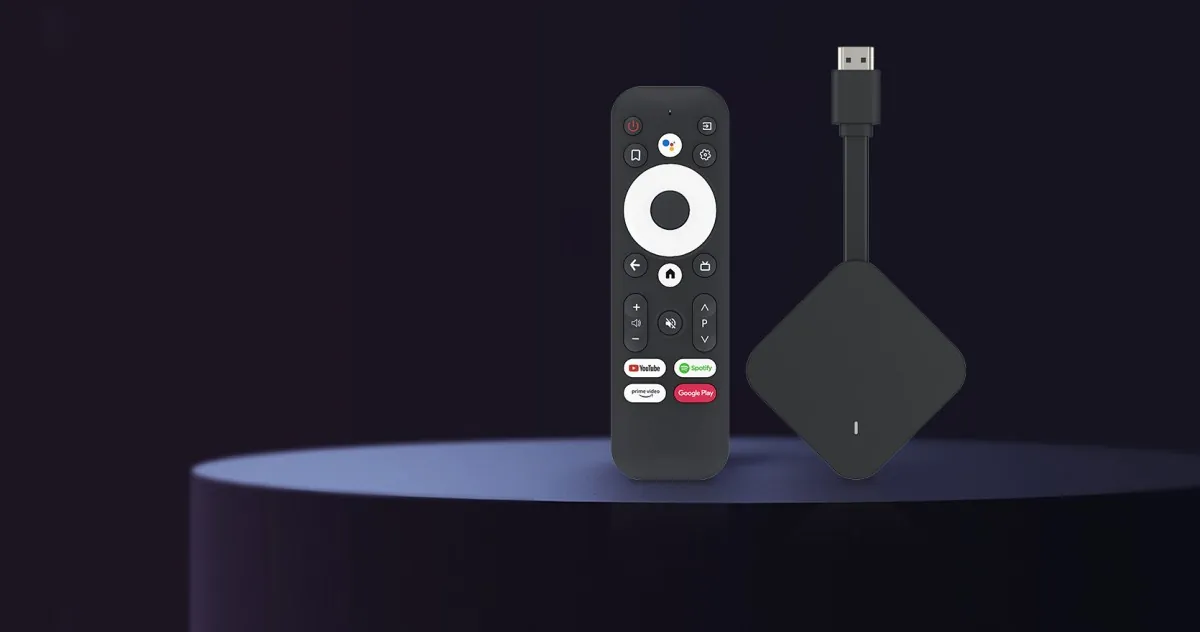
O problema não ficou restrito a um modelo. O malware foi encontrado embutido diretamente em muitos modelos e marcas diferentes ao longo de vários anos. A maioria era de TV boxes com Android TV, mas a botnet também atingiu outros aparelhos com Android, incluindo equipamentos de telemedicina, máquinas de karaokê e painéis de sinalização digital.
Como o golpe funcionava
De acordo com o Google, a fabricante usou técnicas de ofuscação para esconder o malware e carregá-lo depois que o usuário ligava o aparelho pela primeira vez. Ou seja, a porta dos fundos já vinha de fábrica, mas só entrava em ação após a inicialização.
Após o caso, o Google afirma que desmontou o backdoor e baniu a Videostrong de construir ou vender aparelhos Android certificados ou de fornecer software para eles. A empresa também diz que fez mudanças no processo de avaliação de fabricantes parceiras.
Fontes
Os fatos desta notícia vêm destes veículos:
- The Verge “One of Google’s Android partners turned 1.3 million set-top boxes into a botnet”
Texto produzido com apoio de inteligência artificial a partir das fontes citadas e revisado antes de publicar. A apresentação em vídeo é gerada por IA.
Adicionar o CodeMago News às fontes preferidas no Google