Google rompe con fabricante que convirtió 1.3 millones de TV boxes en una botnet
Videostrong, de China, instaló un backdoor de fábrica y vendió el acceso a criminales, dice Google.
En 30 segundos
- Google afirma que Videostrong instaló intencionalmente un backdoor en 1.3 millones de dispositivos.
- La empresa fue vetada para fabricar o vender dispositivos Android certificados.
- La botnet cometía fraude publicitario, robo de datos y redirigía tráfico sin autorización.
- La mayoría eran TV boxes, pero también había equipos de telemedicina, máquinas de karaoke y paneles digitales.
Google afirma que uno de sus socios de fabricación de Android convirtió 1.3 millones de dispositivos en una botnet criminal. La presunta responsable sería Videostrong Technology Co., con sede en Shenzhen, China, con la que Google dice haber roto relaciones.
Según la empresa, el esquema no fue un accidente ni una falla aprovechada después. El backdoor y la botnet fueron desarrollados, instalados y operados de forma intencional, para obtener ganancias, y el acceso a los dispositivos infectados se vendía a grupos criminales.
Lo que hacían los dispositivos infectados
Los dueños usaban los dispositivos sin saber que trabajaban para criminales. Entre las actividades maliciosas estaban el fraude publicitario, la extracción de datos y el redireccionamiento no autorizado de tráfico de red.
Google explica que Videostrong cargaba en los dispositivos módulos de malware de socios criminales. Esos módulos secundarios cometían fraude publicitario, incluían los dispositivos en redes de proxies residenciales sin aviso e instalaban aún más malware.
Videostrong monetizó el backdoor vendiendo el acceso a afiliados criminales y cargando en los dispositivos infectados los módulos de malware de esos afiliados.
Google
Alcance mayor a 1.3 millones
Google dice que también actuó para derribar los dominios de comando y control que operaban esos módulos de afiliados. Con ello, la empresa estima que cortará el acceso a por lo menos 10 millones de otros dispositivos comprometidos, ya que esos grupos criminales usan otros canales de distribución además de los dispositivos de Videostrong.
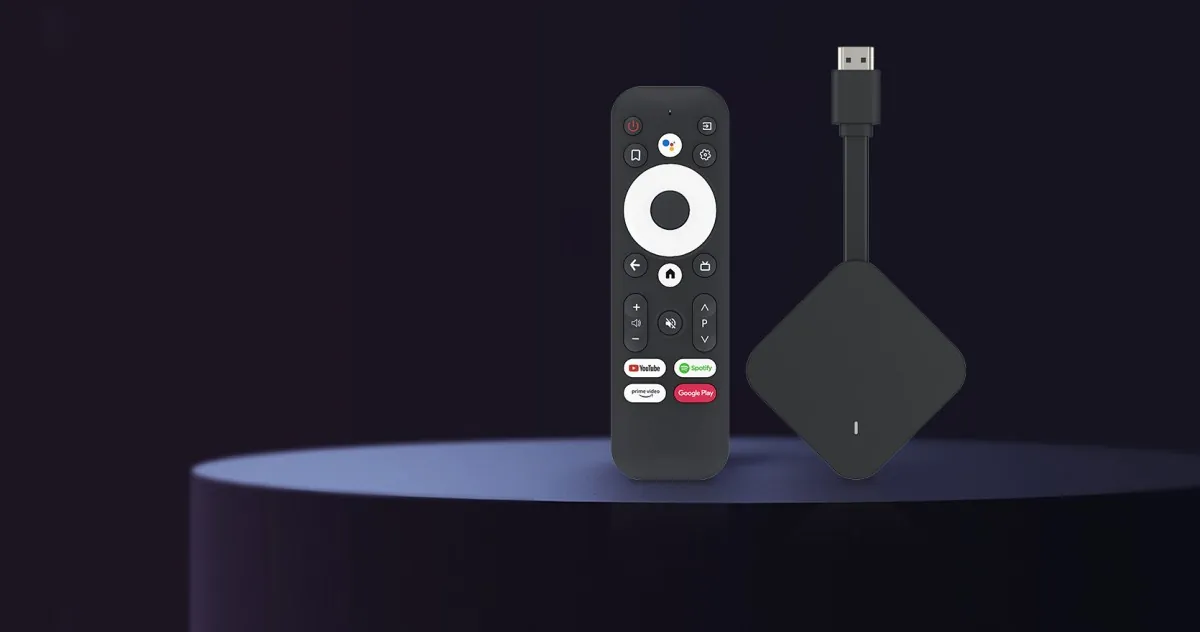
El problema no se limitó a un modelo. El malware se encontró integrado directamente en muchos modelos y marcas diferentes a lo largo de varios años. La mayoría eran TV boxes con Android TV, pero la botnet también afectó a otros dispositivos con Android, incluidos equipos de telemedicina, máquinas de karaoke y paneles de señalización digital.
Cómo funcionaba el fraude
Según Google, el fabricante usó técnicas de ofuscación para ocultar el malware y cargarlo después de que el usuario encendiera el dispositivo por primera vez. Es decir, la puerta trasera ya venía de fábrica, pero solo se activaba tras la configuración inicial.
Tras el caso, Google afirma que desmanteló el backdoor y vetó a Videostrong para construir o vender dispositivos Android certificados o suministrar software para ellos. La empresa también dice que hizo cambios en el proceso de evaluación de fabricantes socios.
Fuentes
Los hechos de esta noticia vienen de estos medios:
- The Verge “One of Google’s Android partners turned 1.3 million set-top boxes into a botnet”
Texto producido con apoyo de inteligencia artificial a partir de las fuentes citadas y revisado antes de publicar. La presentación en video es generada por IA.
Añadir CodeMago News a las fuentes preferidas en Google