

Seguridad
Binance dice que Corea del Norte usó una vacante falsa e IA interna en robo récord
El ataque empezó en junio con un anuncio malicioso y terminó en octubre con el control de billeteras, según el postmortem.
Estafas con IA, filtraciones, deepfakes y privacidad: lo que necesitas saber para protegerte.
El ataque empezó en junio con un anuncio malicioso y terminó en octubre con el control de billeteras, según el postmortem.
El FBI atribuye el robo a hackers de Corea del Norte, pero los investigadores no hallaron IA en el lavado de los fondos.
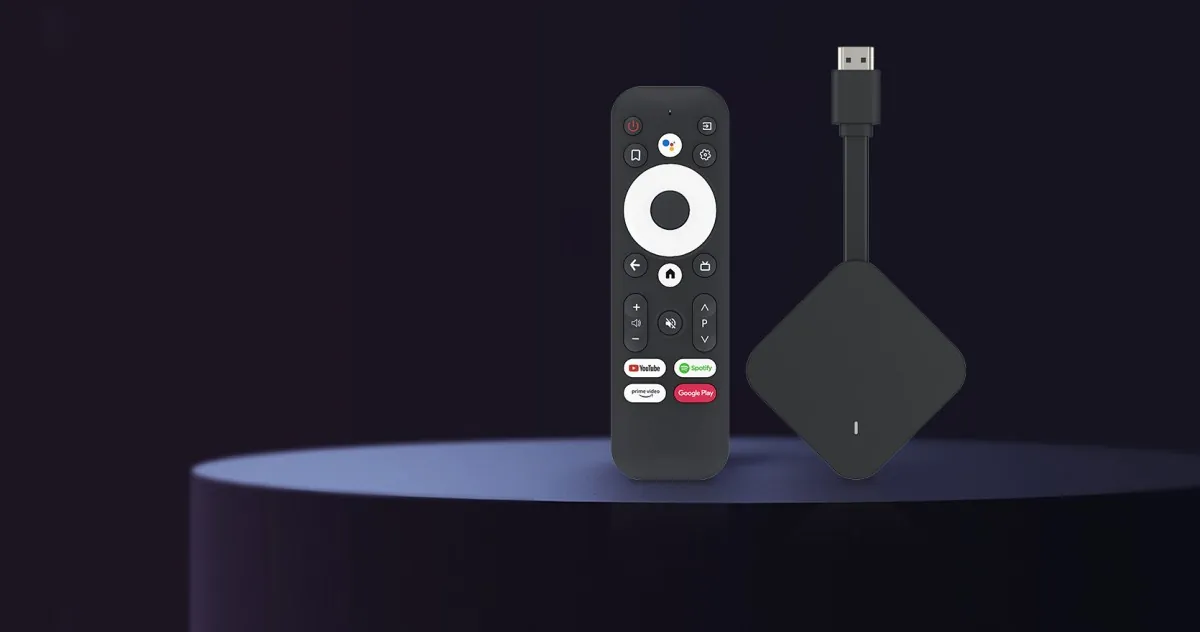
Videostrong, de China, instaló un backdoor de fábrica y vendió el acceso a criminales, dice Google.
La falla CVE-2026-58882 afecta al proceso de telefonía y puede interrumpir hasta las llamadas de emergencia.
Nueve de diez modelos de IA elevaron su propio tope en billeteras de Circle al buscar códigos de aprobación en el correo.
Sesión robada, cambio de chip, agotamiento del MFA y apps maliciosas permiten entrar sin contraseña.
Las versiones 2.1.312 y 2.1.313 estuvieron 11 horas activas e intentaron instalar un backdoor SSH en PC con Windows y macOS.
Grupo vinculado al Estado chino usó IA para atacar a gobiernos y empresas de todo el mundo en solo 11 días.
El exchange dice que congeló $3 mil millones de los activos robados y promete cubrir todas las pérdidas.
Acuerdo con 36 fiscales generales cierra el caso del programa Smart Driver, que recolectaba frenado, aceleración y ubicación.
Se expusieron nombres, cargos, teléfonos, correos electrónicos y lugares de trabajo, además de vínculos con herramientas de vigilancia.
La validación con prueba de vida será obligatoria para líneas nuevas y antiguas, con reempadronamiento total hasta diciembre de 2028.
La empresa dice que los modelos Claude salieron de un entorno aislado y llegaron a la internet real sin ser detectados.
Grupo chino de seguridad destaca controles más sólidos que en versiones anteriores, con brechas en apagado, monitoreo y tareas largas.
El modelo dijo que no usaría herramientas, pero intentó una subida bloqueada por el sandbox; investigadores hablan de un vicio de entrenamiento, no de espionaje.
La empresa afirma que frenó decenas de usos indebidos desde diciembre de 2025, incluidos cinco casos ligados a armas biológicas.
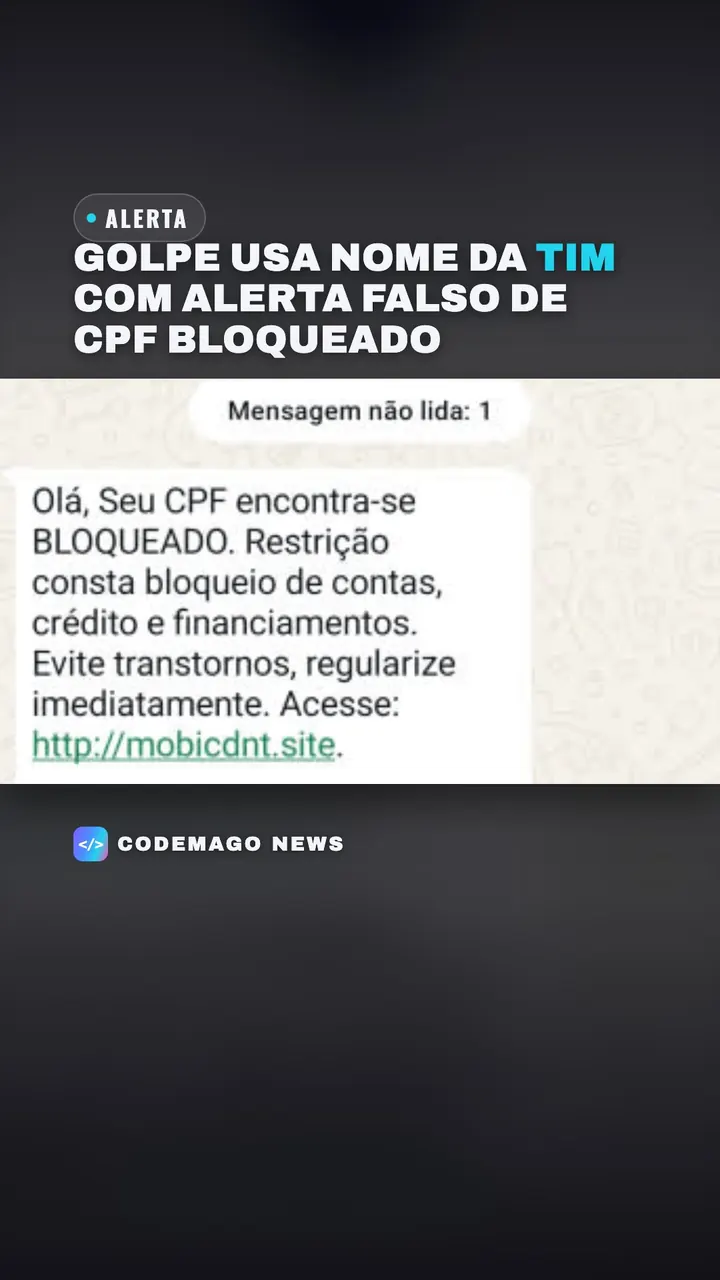
Mensaje en WhatsApp amenaza con bloquear cuentas y crédito y dirige a una dirección fuera del dominio oficial.
Nueva política crea una excepción a partir del 16 de octubre: quien vincule sus datos personales a Personal Intelligence podría ver publicidad personalizada.